- Cấu Hình Switch Nexus Cơ Bản: 5 Điểm Khác Biệt (Nền Tảng CCNP)
- Chuẩn Bị & Giới Thiệu Lab VXLAN EVPN | Series Lab VXLAN – Bài 1
- Cấu hình Underlay | Series Lab VXLAN 2
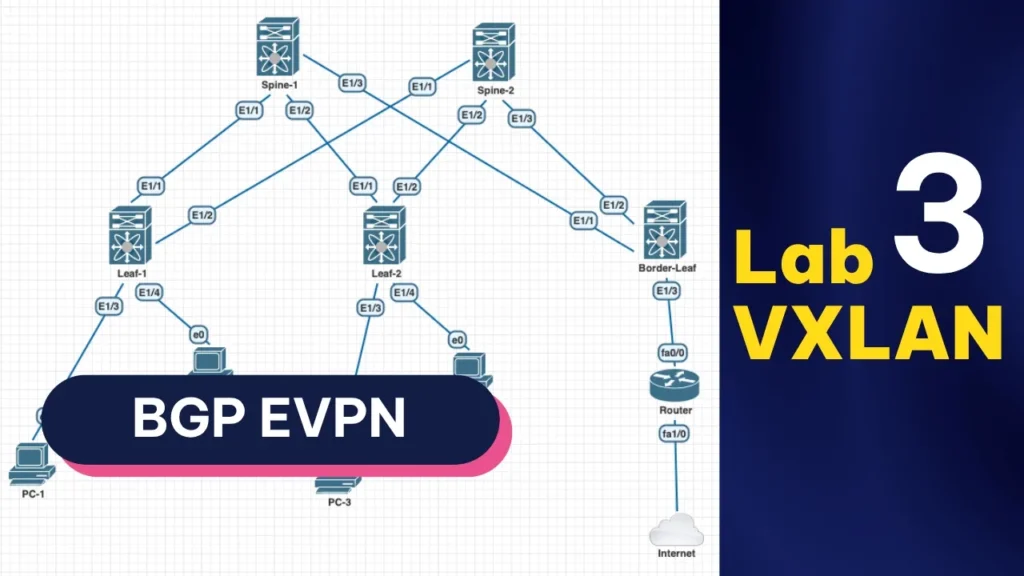
- Cấu hình BGP EVPN (Overlay Control Plane) | Series Lab VXLAN 3
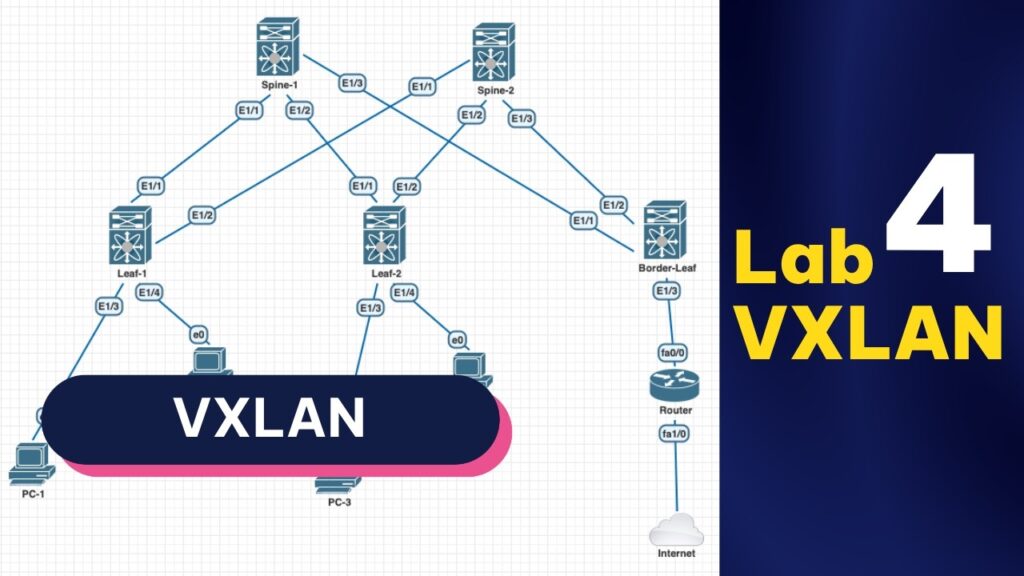
- Cấu hình VXLAN (Overlay Data Plane) | Series Lab VXLAN 4
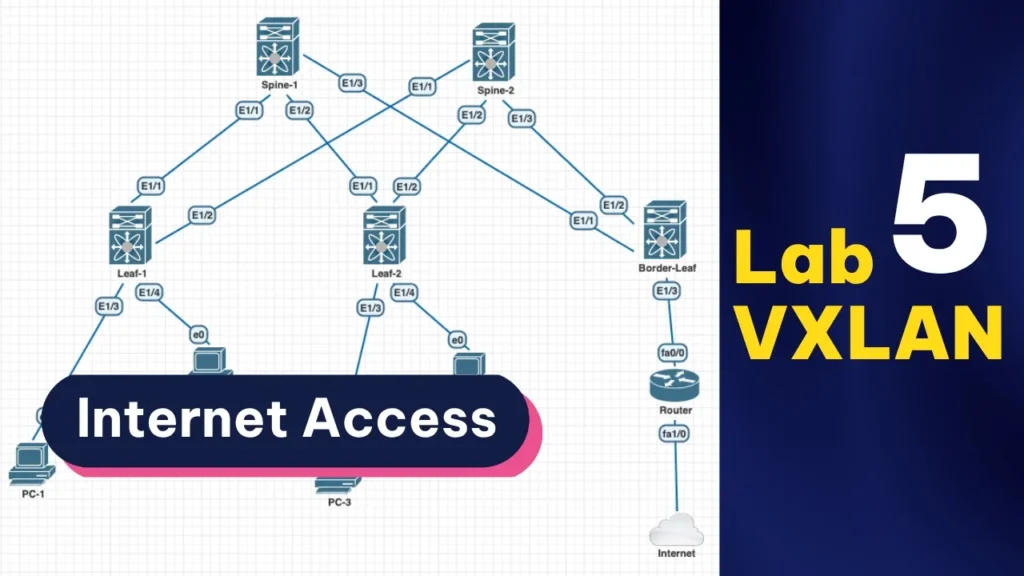
- Inter-VLAN Routing và Internet Access | Series Lab VXLAN 5
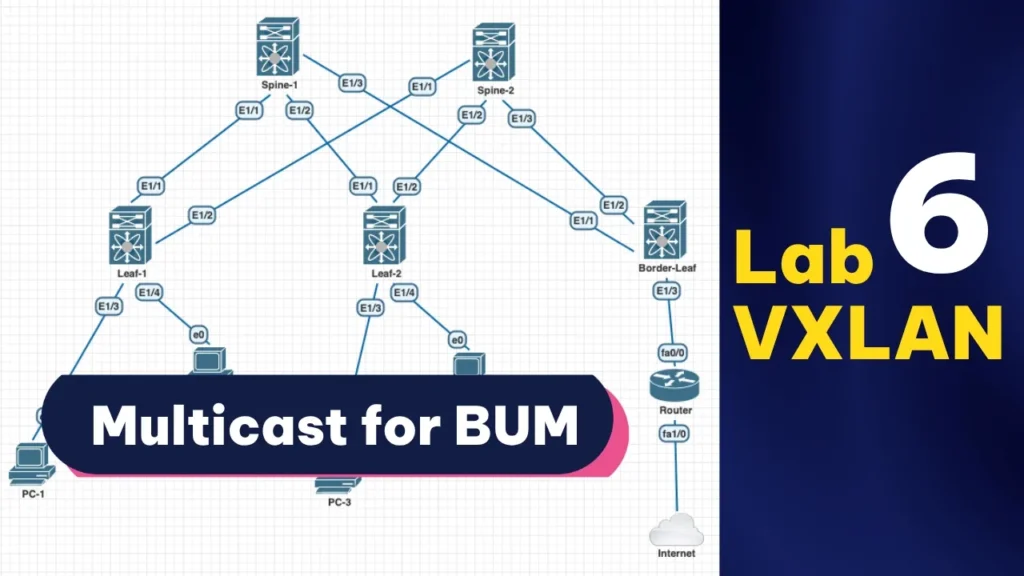
- Multicast cho BUM Traffic & Best Practices | Series Lab VXLAN 6
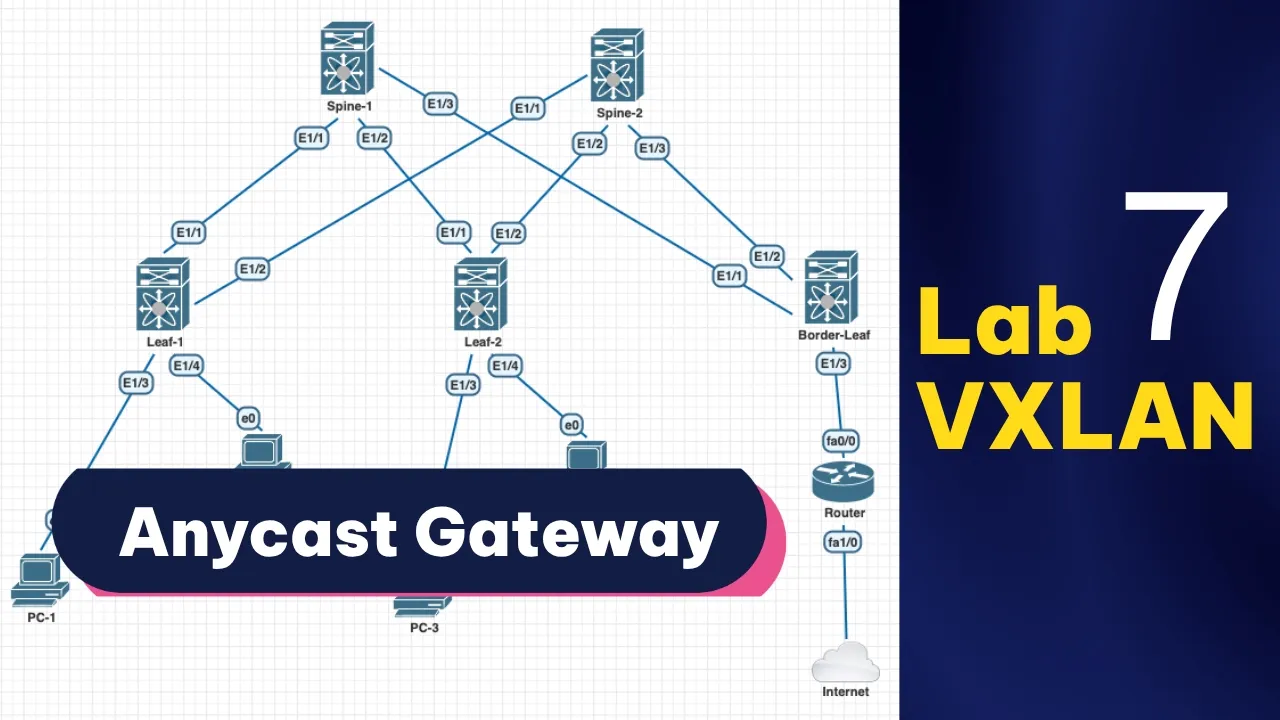
- Anycast Gateway | Series Lab VXLAN 7
Nếu bạn lười đọc và muốn nghe thay vì đọc, có thể xem video hướng dẫn bên dưới:
Anycast Gateway là bài 7 trong series Lab VXLAN EVPN, thực hiện trên Cisco Nexus (GNS3) — tiếp nối bài 6 (Multicast cho BUM Traffic) trong lộ trình CCNP ENCOR tại KAI NETWORKS. Nếu bạn muốn học bài bản từ đầu, hãy xem toàn bộ series lab VXLAN EVPN trên nền tảng LMS của KAI NETWORKS.
💡 Chưa vững nền tảng CCNA? Anycast Gateway và VRF/L3VNI là kiến thức nâng cao — nếu chưa chắc VLAN, routing cơ bản, tham khảo khóa học CCNA/CCNP ENCOR tại KAI NETWORKS hoặc xem lịch khai giảng gần nhất.
1. Clean up cấu hình cũ
Trên C7200 — gỡ gateway tập trung để chuẩn bị anycast gateway:
Trên Border-Leaf — chuyển cổng nối Router từ trunk sang routed, chuẩn bị làm handoff Internet cho VRF:
2. Ý tưởng Anycast Gateway (Distributed vs Centralized)
Centralized Gateway (cách cũ, trên C7200): mọi traffic inter-VLAN đều phải đi qua C7200 → traffic tromboning (Leaf-1 nói chuyện Leaf-2 vẫn phải vòng lên C7200), và là single point of failure.
Distributed Anycast Gateway: mỗi Leaf cấu hình cùng một IP và cùng một MAC làm default gateway cho từng VLAN. Routing inter-VLAN xảy ra ngay tại Leaf nguồn, traffic đi thẳng qua VXLAN đến Leaf đích, không cần vòng qua 1 điểm tập trung. Nếu 1 Leaf chết, các Leaf còn lại vẫn là gateway (cùng IP/MAC) → high availability tự nhiên.
Symmetric IRB: cả 2 chiều traffic inter-VLAN đều dùng chung 1 VNI để encap qua fabric — đó là L3VNI, gắn liền với 1 VRF. Leaf nguồn chỉ cần biết packet thuộc VRF nào, encap vào L3VNI, Leaf đích tự route tiếp ra đúng VLAN — không cần biết trước VNI đích như asymmetric IRB (bài 8 giải thích chi tiết packet flow).
3. Cấu hình VRF / L3VNI
Anycast gateway MAC toàn cục — phải giống hệt nhau trên mọi Leaf:
Cần Spine đã có retain route-target all — đã cấu hình ở bài 6, mục 3. Nếu bỏ qua bước đó, route Type-5 quảng bá ở đây có thể bị Spine drop và các Leaf khác sẽ không học được.
Vài điểm cần lưu ý trong cấu hình trên:
vrf context TENANT_A+vni 50000— gắn 1 VRF với đúng 1 L3VNI, đây là điều kiện để symmetric IRB hoạt động.redistribute direct route-map RM_CONNECT— đẩy các subnet connected trong VRF (chính là192.168.10.0/24,192.168.20.0/24của SVI) vào BGP EVPN, để Leaf khác học được các subnet này qua Type-5.ip forward+no autostatetrên SVI —ip forwardbật routing trên SVI dùng cho anycast gateway (không cần full L3 feature);no autostategiữ SVI up kể cả khi VLAN chưa có port access nào lên, tránh SVI tự down gây gián đoạn anycast gateway.
4. Cấu hình Anycast Gateway trên các Leaf
IP gateway phải giống hệt nhau trên cả Leaf-1 và Leaf-2 (đúng bản chất anycast). IP vẫn là 192.168.10.1 / 192.168.20.1 như bài 5, nên không cần đổi default gateway trên PC.
Tuy IP giữ nguyên nhưng MAC của gateway đã đổi — từ MAC của C7200 sang anycast MAC 0000.2222.3333. PC còn giữ ARP cache cũ sẽ ping fail cho đến khi entry hết hạn. Xoá ARP cache trên PC để thấy kết quả ngay: sudo ip -s -s neigh flush all
5. Cấu hình handoff Internet trên Border-Leaf
Đặt link Border-Leaf ↔ C7200 vào subnet 192.168.99.0/24 (Border-Leaf = .1, C7200 = .2):
6. Cấu hình trên Router C7200
Interface kết nối xuống Border-Leaf phải chuyển thành routed, không còn sub-interface theo VLAN (vì Border-Leaf đã chuyển Ethernet1/3 sang no switchport ở mục 1), đặt IP cùng subnet 192.168.99.0/24 với Border-Leaf:
Interface hướng Internet (WAN/outside) giữ nguyên cấu hình NAT overload đã có từ trước — không đổi.
7. Kiểm tra
show fabric forwarding ip local-hosts xác nhận anycast gateway đang active — hiện rõ MAC anycast đang dùng, hữu ích để demo trong video.
Học CCNA & CCNP ENCOR bài bản cùng KAI NETWORKS
Series Lab VXLAN EVPN này là một phần trong lộ trình đào tạo thực chiến của KAI NETWORKS, giúp bạn nắm vững cấu hình Underlay, Overlay và VXLAN EVPN trên Cisco Nexus từ cơ bản đến nâng cao.
- Khám phá toàn bộ khóa học CCNA & CCNP ENCOR: kainetworks.vn
- Học trực tiếp trên nền tảng LMS: lms.kainetworks.vn
- Xem lịch khai giảng gần nhất: lms.kainetworks.vn/lich-khai-giang