- Chuẩn Bị & Giới Thiệu Lab VXLAN EVPN | Series Lab VXLAN – Bài 1
- Cấu Hình Switch Nexus Cơ Bản: 5 Điểm Khác Biệt (Nền Tảng CCNP)
Lab VXLAN EVPN là bài mở đầu trong series lab triển khai VXLAN EVPN trên Cisco Nexus (GNS3) — phần kiến thức nằm trong chương trình CCNP ENCOR, bước tiếp theo sau khi bạn đã nắm vững nền tảng CCNA. Bài viết giúp bạn hình dung mô hình bài lab, lộ trình các bài học và quy hoạch IP/VXLAN trước khi bắt tay vào cấu hình chi tiết ở series lab VXLAN EVPN.
Nếu bạn lười đọc và muốn nghe thay vì đọc, có thể xem video hướng dẫn bên dưới:
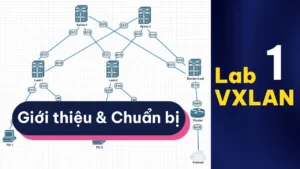
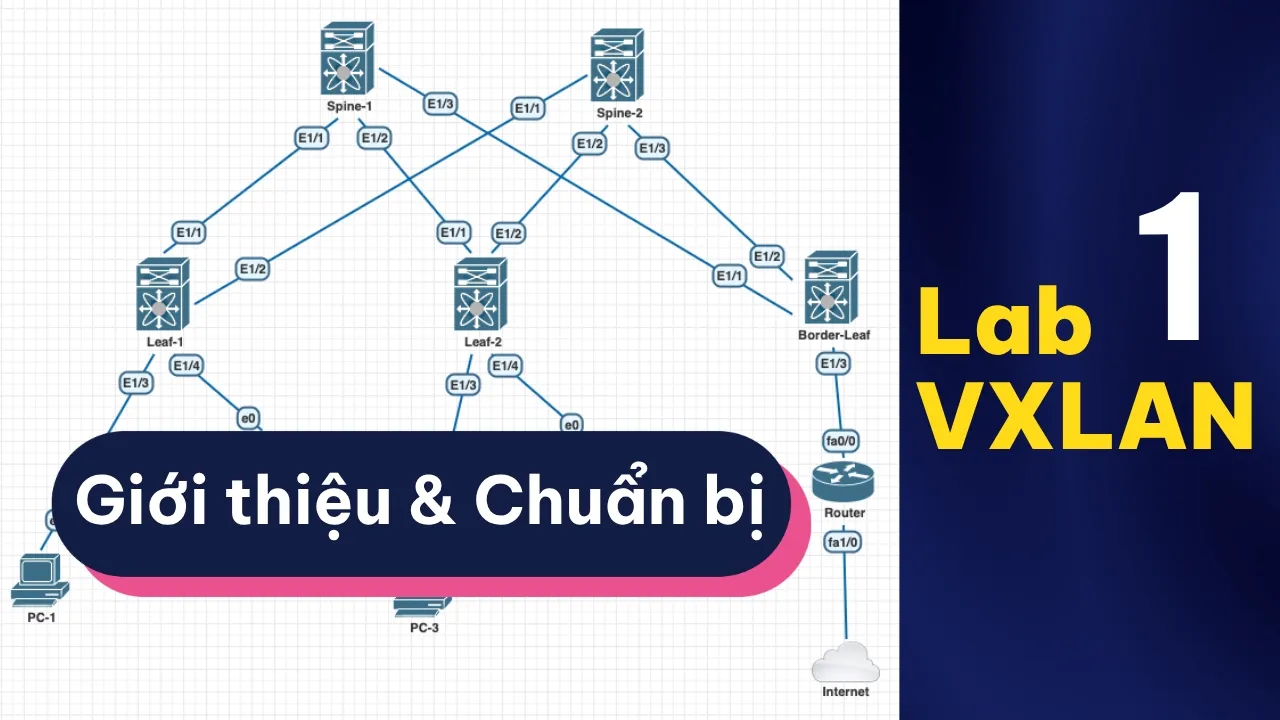
Mô hình bài lab
- 2 switch Spine
- 3 switch Leaf: trong đó có 2 Leaf kết nối các client và 1 Border-Leaf để kết nối Internet
- Các client nằm ở 2 VLAN, VLAN 10 và VLAN 20, và cũng nằm trên 2 Leaf
Sơ đồ bài lab đúng theo mô hình Spine-Leaf:
- Mỗi Leaf kết nối đến các Spine, mỗi Spine kết nối đến các Leaf
- Giữa các switch Leaf và giữa các switch Spine không có kết nối
- Link giữa Spine và Leaf là link layer 3, đặt IP /30
- Port kết nối xuống client là port access, gán vào VLAN 10 hoặc 20 tương ứng
- Port kết nối với Router là port trunk (router-on-a-stick) — từ bài 7 trở đi, khi chuyển sang Anycast Gateway, port này được đổi thành routed port với IP 192.168.99.1/24
Mục tiêu:
- Cấu hình VXLAN để các PC cùng VLAN (nhưng trên 2 switch) có thể trao đổi dữ liệu với nhau
- Các PC khác VLAN cũng có thể trao đổi dữ liệu với nhau và có thể truy cập Internet
💡 Chưa vững nền tảng CCNA? Trước khi vào lab VXLAN EVPN này, bạn nên chắc VLAN, routing cơ bản và OSPF — tham khảo khóa học CCNA tại KAI NETWORKS hoặc xem lịch khai giảng gần nhất.
Lộ trình các bài
Mỗi bài giải quyết đúng 1 lớp trong kiến trúc VXLAN EVPN, đọc/xem theo thứ tự sẽ dễ hình dung nhất:
- Bài 0 — làm quen Nexus (feature, boot image)
- Bài 2 — Underlay: switch nói chuyện được với nhau (OSPF)
- Bài 3 — Control Plane: switch biết MAC client nằm ở đâu (BGP EVPN)
- Bài 4 — Data Plane: dựng tunnel, client cùng VLAN ping được nhau (VXLAN)
- Bài 5 — Client khác VLAN ping được nhau + ra Internet (gateway tập trung)
- Bài 6 — Tối ưu BUM traffic + vài best practice (Multicast)
- Bài 7 — Bỏ gateway tập trung, chuyển sang Anycast Gateway (Symmetric IRB)
- Bài 8 — Đọc lại toàn bộ packet flow, hiểu “vì sao nó chạy được”
Quy hoạch IP
Bài lab cần các dải IP cho các mục đích sau:
- IP Underlay: đặt cho link giữa switch Spine và Leaf. Cần 6 subnet /30 cho 6 link giữa các switch
- IP loopback: dùng làm router-id, thiết lập neighbor BGP và làm source interface cho các tunnel VXLAN
- IP cho client: cần 2 subnet cho 2 VLAN 10 và 20
| IP Underlay | IP Loopback | IP cho Client |
|---|---|---|
| Spine-1 đến: Leaf-1: 10.0.1.0/30 Leaf-2: 10.0.1.4/30 Border-Leaf: 10.0.1.8/30Spine-2 đến: Leaf-1: 10.0.2.0/30 Leaf-2: 10.0.2.4/30 Border-Leaf: 10.0.2.8/30 |
Spine-1: 10.1.1.1/32 Spine-2: 10.2.2.2/32 Leaf-1: 10.3.3.3/32 Leaf-2: 10.4.4.4/32 Border-Leaf: 10.5.5.5/32 |
VLAN 10: Gateway: 192.168.10.1/24 PC-1: 192.168.10.100 PC-3: 192.168.10.200VLAN 20: Gateway: 192.168.20.1/24 PC-2: 192.168.20.100 PC-4: 192.168.20.200 |
Quy hoạch VXLAN & các thông số khác
Các thông số dưới đây được dùng ở bài 3, 4, 6 và 7 — gom sẵn ở đây để tiện tra cứu:
- BGP: AS
65000(iBGP), Spine làm Route Reflector, router-id = IP loopback0 của từng switch - L2VNI (bài 4): VLAN 10 → VNI
10010; VLAN 20 → VNI10020 - L3VNI (bài 7): VLAN 50 → VNI
50000, gắn với VRFTENANT_A - Multicast cho BUM traffic (bài 6): VNI 10010 → group
239.1.1.10, VNI 10020 → group239.1.1.20. Anycast RP:10.100.100.100/32đặt trên loopback254 của cả 2 Spine, group-list239.0.0.0/8 - Anycast Gateway MAC (bài 7):
0000.2222.3333— giống hệt nhau trên mọi Leaf - Link Border-Leaf ↔ C7200 (bài 7):
192.168.99.0/24, Border-Leaf .1, C7200 .2 - Vị trí gateway của VLAN 10/20: bài 5 đặt tập trung trên C7200; từ bài 7 chuyển thành Anycast Gateway trên các Leaf — IP giữ nguyên, chỉ đổi vị trí và MAC
Vị trí các PC
- Leaf-1: PC-1 (VLAN 10, Ethernet1/3) và PC-2 (VLAN 20, Ethernet1/4)
- Leaf-2: PC-3 (VLAN 10, Ethernet1/3) và PC-4 (VLAN 20, Ethernet1/4)
- Border-Leaf: không có PC, chỉ dùng để đi ra Internet
Học CCNA & CCNP ENCOR bài bản cùng KAI NETWORKS
Series Lab VXLAN EVPN này là một phần trong lộ trình đào tạo thực chiến của KAI NETWORKS, giúp bạn đi từ nền tảng CCNA đến kiến thức doanh nghiệp trong CCNP ENCOR.
- Khám phá toàn bộ khóa học CCNA & CCNP ENCOR: kainetworks.vn
- Học trực tiếp trên nền tảng LMS: lms.kainetworks.vn
- Xem lịch khai giảng gần nhất: lms.kainetworks.vn/lich-khai-giang