Trả lời nhanh: switch unmanaged không hiểu VLAN, nhưng cũng không làm hỏng VLAN tag 802.1Q. Frame mang tag đi qua nguyên vẹn, nên tag vẫn hoạt động bình thường khi switch unmanaged nằm giữa hai thiết bị đang chạy trunk. Điều cần cẩn thận là broadcast, unknown unicast và multicast của mọi VLAN đều bị đẩy ra tất cả các cổng.
Nếu cắm một switch unmanaged vào giữa đường trunk nối FortiGate với switch Cisco, VLAN tag 802.1Q còn hoạt động không? Và nếu có một máy tính cắm vào chính switch unmanaged đó, nó có “nghe” được traffic của các VLAN khác không?
Đây là câu hỏi được các bạn học viên đặt ra trong group. Thay vì suy đoán, mình dựng một bài lab trên thiết bị thật (không phải lab ảo), rồi bắt gói tin bằng Wireshark để xem chuyện gì xảy ra với từng frame. Bài viết này tổng hợp toàn bộ thử nghiệm, kèm phần kiến thức CCNA liên quan để bạn nắm chắc VLAN, trunk và nguyên lý hoạt động của switch.
Switch unmanaged là gì?
Switch unmanaged (switch không quản lý) là loại switch “cắm là chạy”: không có CLI, không có giao diện web, bạn không thể cấu hình VLAN, STP, port mirroring hay bất kỳ tính năng nào. Loại này thường thấy ở mạng gia đình, văn phòng nhỏ hoặc trên bàn lab.
Về bản chất, nó vẫn là một switch Layer 2: học địa chỉ MAC nguồn vào bảng MAC và chuyển tiếp frame theo địa chỉ MAC đích. Nếu chưa nắm phần này, bạn nên đọc trước Bài 6: Nguyên lý hoạt động của Switch trong series CCNA. Muốn biết thêm về các thiết bị mạng khác, xem tổng hợp thiết bị mạng trong hệ thống doanh nghiệp.
| Tiêu chí | Switch unmanaged | Switch managed (ví dụ Cisco 2960) |
|---|---|---|
| Cấu hình | Không cấu hình được | CLI hoặc web |
| VLAN | Không hỗ trợ | Có |
| Trunk 802.1Q | Không hiểu tag, chỉ chuyển tiếp frame | Có |
| Port mirroring (SPAN) | Không | Có |
| Phù hợp với | Mạng nhỏ, không phân VLAN | Mạng doanh nghiệp, có phân VLAN, cần bảo mật |
Hai câu hỏi cần kiểm chứng
- Frame mang VLAN tag 802.1Q đi qua switch unmanaged có bị ảnh hưởng không (bị xóa tag, bị drop hay vẫn nguyên vẹn)?
- Khi một máy tính cắm vào switch unmanaged, nó có nghe được traffic của các VLAN hay không?
Mô hình lab
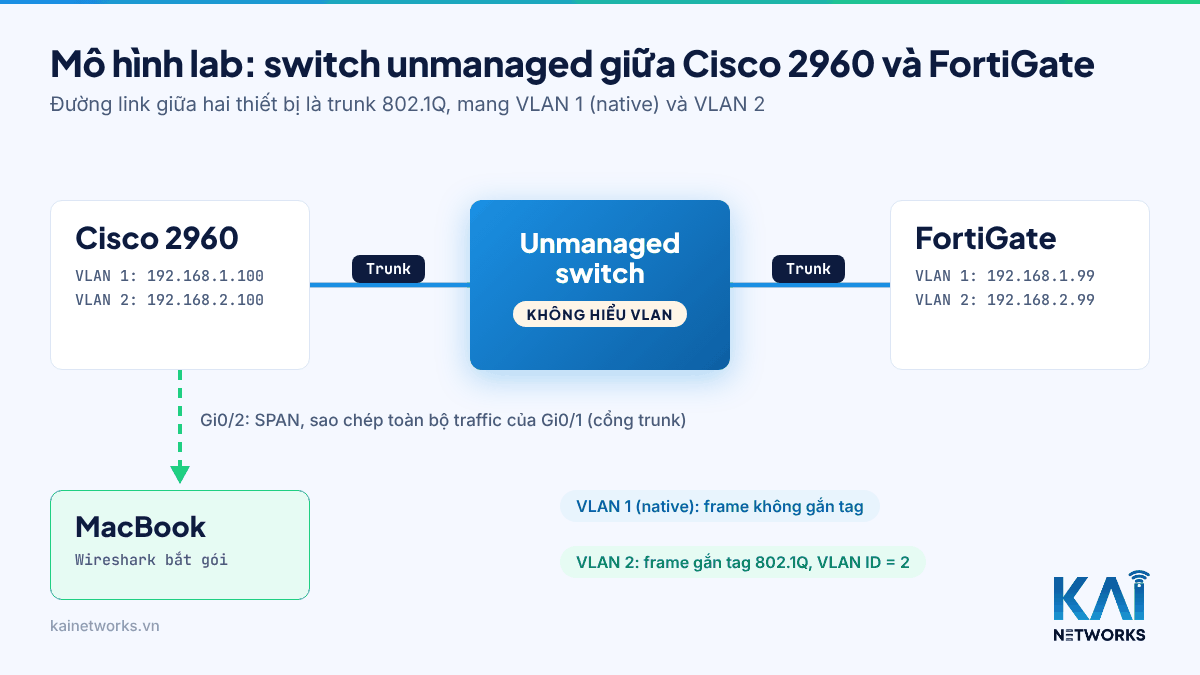
Lab gồm một switch Cisco 2960, một FortiGate, một switch unmanaged và một chiếc MacBook chạy Wireshark. Đường link giữa Cisco 2960 và FortiGate là trunk 802.1Q mang hai VLAN, switch unmanaged được đặt ngay giữa đường link này.
| Thiết bị | Vai trò | Địa chỉ IP |
|---|---|---|
| Cisco 2960 | Switch managed, có interface VLAN 1 và VLAN 2 | 192.168.1.100 (VLAN 1) 192.168.2.100 (VLAN 2) |
| FortiGate | Gateway của hai VLAN | 192.168.1.99 (VLAN 1) 192.168.2.99 (VLAN 2) |
| Switch unmanaged | Đặt giữa Cisco 2960 và FortiGate | Không có |
| MacBook | Chạy Wireshark để bắt gói tin | Không có |
- VLAN 1 là native VLAN: frame của VLAN 1 đi trên trunk không gắn tag.
- VLAN 2: frame gắn tag 802.1Q, VLAN ID = 2.
- Thử nghiệm 1: MacBook cắm vào cổng Gi0/2 của Cisco 2960, cổng này đóng vai trò SPAN, sao chép traffic của Gi0/1 (cổng trunk).
- Thử nghiệm 2: MacBook cắm thẳng vào switch unmanaged, không dùng SPAN.
Cấu hình SPAN trên Cisco 2960 để MacBook thấy mọi frame đi qua cổng trunk:
monitor session 1 source interface GigabitEthernet0/1
monitor session 1 destination interface GigabitEthernet0/2
Nhắc nhanh: VLAN tag 802.1Q và native VLAN (kiến thức CCNA)
Trên đường trunk, switch cần cách phân biệt frame thuộc VLAN nào. Chuẩn 802.1Q giải quyết bằng cách chèn thêm một tag dài 4 byte vào frame Ethernet, ngay sau địa chỉ MAC nguồn.
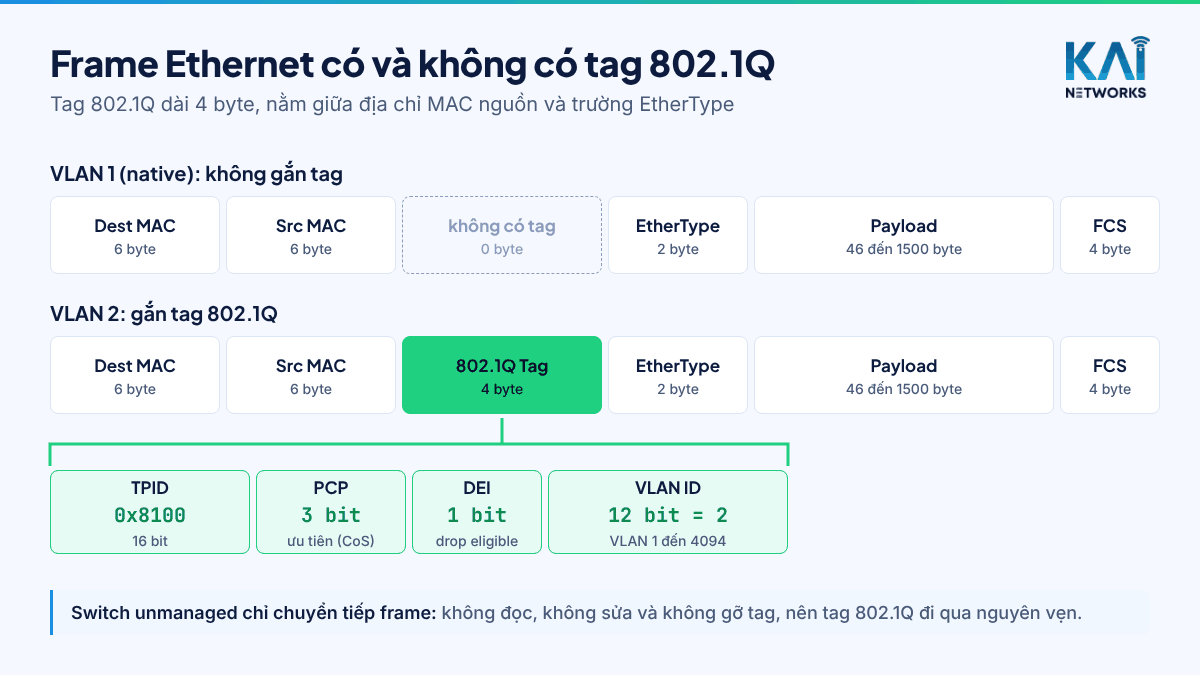
| Trường | Kích thước | Ý nghĩa |
|---|---|---|
| TPID | 16 bit | Luôn là 0x8100, báo hiệu đây là frame 802.1Q |
| PCP | 3 bit | Mức ưu tiên (CoS) của frame |
| DEI | 1 bit | Cho biết frame có thể bị loại bỏ khi nghẽn |
| VLAN ID | 12 bit | Số hiệu VLAN, dùng được từ 1 đến 4094 |
Native VLAN là ngoại lệ: frame thuộc native VLAN (mặc định là VLAN 1) được gửi trên trunk không gắn tag. Vì vậy, trong lab này, frame của VLAN 1 là frame Ethernet bình thường, còn frame của VLAN 2 mang tag với VLAN ID = 2. Chuẩn 802.1Q do nhóm IEEE 802.1 Working Group ban hành.
Lưu ý khi thi CCNA: hai đầu trunk phải thống nhất native VLAN. Nếu lệch native VLAN, switch Cisco sẽ báo lỗi native VLAN mismatch qua CDP và traffic có thể bị đưa nhầm sang VLAN khác.
Thử nghiệm 1: VLAN tag có đi qua switch unmanaged không?
Trên MacBook, mình mở Wireshark, bắt gói trên cổng nối với Gi0/2 và thêm một cột hiển thị trường vlan.id để nhìn thấy ngay frame nào mang tag. Sau đó mình ping từ Cisco 2960 lên FortiGate, lần lượt trên VLAN 1 và VLAN 2, với bộ lọc icmp.
Ping VLAN 1 (native, không gắn tag)
ping 192.168.1.99Ping thành công. Trong Wireshark, cột VLAN ID để trống. Mở chi tiết gói tin chỉ thấy các lớp ICMP, IP và Ethernet, không có header 802.1Q. Cả gói request lẫn gói reply đều không có tag, đúng với hành vi của native VLAN. Bước này chỉ chứng minh đường truyền thông suốt và MacBook bắt gói được.
Ping VLAN 2 (gắn tag 802.1Q)
ping 192.168.2.99Ping vẫn thành công. Lần này cột VLAN ID hiện số 2. Trong chi tiết gói tin xuất hiện thêm lớp 802.1Q Virtual LAN, ID: 2 nằm giữa Ethernet và IP, ở cả gói request lẫn gói reply.
Gói reply chỉ có thể quay về nếu gói request mang tag đã lên tới FortiGate. Nghĩa là switch unmanaged đã chuyển tiếp frame mang tag nguyên vẹn theo cả hai chiều.
Kết luận thử nghiệm 1: switch unmanaged không ảnh hưởng gì đến VLAN tag trên đường trunk. Về mặt hoạt động của tag, bạn có thể đặt nó giữa FortiGate và switch Cisco mà không gặp vấn đề. Phần rủi ro nằm ở thử nghiệm tiếp theo.
Thử nghiệm 2: Máy tính cắm vào switch unmanaged thấy được gì?
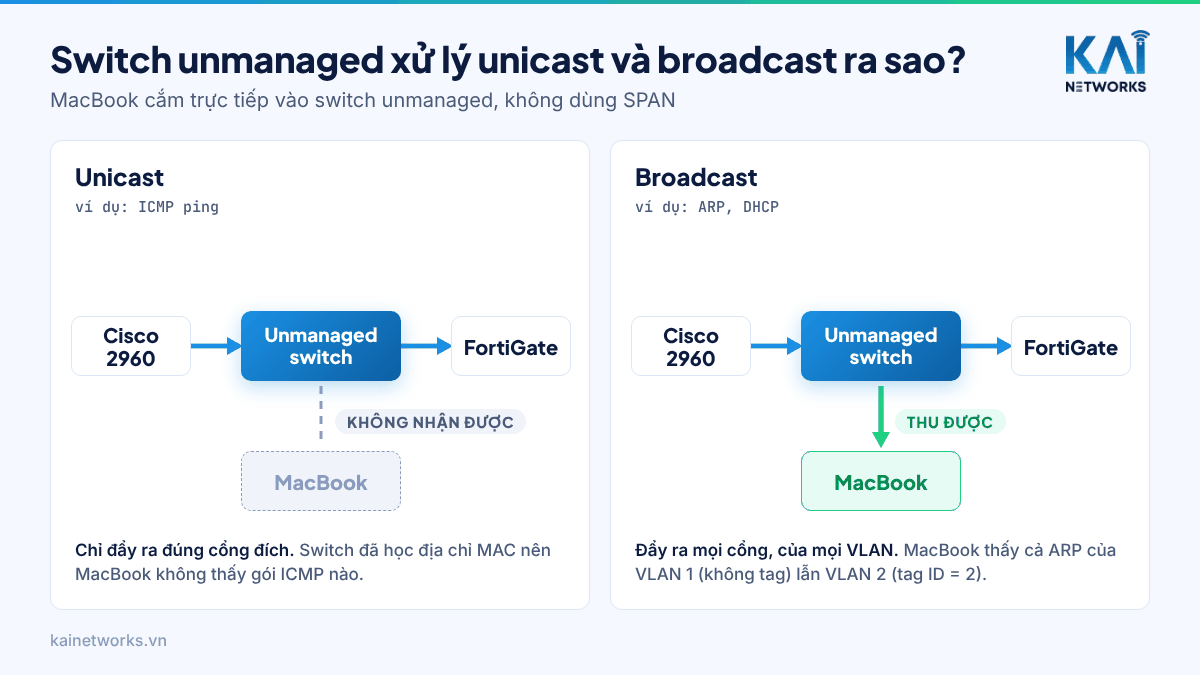
Bây giờ mình đổi mô hình: bỏ SPAN và cắm MacBook trực tiếp vào switch unmanaged, cùng với Cisco 2960 và FortiGate. Lúc này MacBook chỉ là một thiết bị bình thường trên switch, không còn được sao chép traffic. Nếu switch hoạt động đúng như một switch Layer 2, MacBook sẽ không biết gì về các gói ping giữa hai thiết bị còn lại.
Unicast (ICMP): không bị lộ
Mình ping lại 192.168.1.99 và 192.168.2.99 từ Cisco 2960: cả hai đều thành công. Trên MacBook, lọc icmp trong Wireshark thì hoàn toàn không thấy gói ICMP nào.
Lý do là switch unmanaged vẫn học địa chỉ MAC và chỉ đẩy frame unicast ra đúng cổng của máy đích, giống một switch bình thường.
Broadcast (ARP): bị đẩy ra mọi cổng
Để tạo ra broadcast, mình xóa bảng ARP trên Cisco 2960 rồi ping lại, buộc switch phải gửi ARP request (xem lại Bài 8: Giao thức ARP nếu cần).
clear arp-cache
ping 192.168.1.99
ping 192.168.2.99
Trên MacBook, lọc arp: lần này gói tin xuất hiện đầy đủ. Điều này là đúng, vì ARP request là broadcast và switch bắt buộc phải đẩy ra tất cả các cổng. Điểm đáng chú ý nằm ở chỗ khác: MacBook bắt được ARP của cả hai VLAN. Các gói ARP không có VLAN ID là của VLAN 1 (native), còn các gói có VLAN ID = 2 là của VLAN 2.
Nguyên nhân là switch unmanaged không chia được VLAN và không hiểu tag 802.1Q là gì, nên với nó mọi cổng đều nằm chung một miền broadcast. Với switch managed, cổng access của MacBook chỉ thuộc một VLAN, nên MacBook chỉ nghe được broadcast của VLAN đó.
DHCP: broadcast của VLAN 2 cũng bị bắt
Một ví dụ thực tế hơn: FortiGate đã bật DHCP server trên VLAN 2. Mình xóa địa chỉ IP trên interface VLAN 2 của Cisco 2960 và cho nó xin IP bằng DHCP:
interface vlan 2
 no ip address
 ip address dhcp
MacBook lọc dhcp và bắt được các gói DHCP của VLAN 2. DHCP Discover là broadcast nên bị switch unmanaged đẩy tới mọi cổng, kể cả cổng của một máy không hề thuộc VLAN 2. Tìm hiểu thêm về quá trình cấp phát này trong Bài 9: Giao thức DHCP.
Unknown unicast và multicast
Tương tự, unicast mà switch chưa học được địa chỉ MAC đích (unknown unicast) và multicast cũng được đẩy ra tất cả các cổng, của tất cả các VLAN. Bài lab này không test riêng hai loại gói tin đó, nhưng đây là hành vi mặc định của switch Layer 2 khi không có cơ chế lọc riêng.
Rủi ro bảo mật khi dùng switch unmanaged trong mạng có VLAN
Một máy tính cắm vào switch unmanaged không cần xác thực: không có 802.1X, không có port security hay bất kỳ cơ chế kiểm soát nào. Chỉ cần cắm dây và bật Wireshark, máy đó đã nghe được:
- Broadcast của tất cả các VLAN (như ARP, DHCP)
- Unknown unicast
- Multicast
Cần nói rõ: máy này không thấy được toàn bộ traffic unicast giữa các thiết bị khác, vì switch đã học địa chỉ MAC. Nhưng broadcast và multicast cũng đủ để lộ địa chỉ IP, địa chỉ MAC và cấu trúc của nhiều VLAN. Quan trọng hơn, VLAN mất tác dụng cô lập ngay tại điểm có switch unmanaged.
Vì vậy, switch unmanaged không được khuyến cáo trong môi trường có VLAN. Bài lab này chỉ nhằm kiểm chứng hành vi của thiết bị; trong mạng thực tế có phân VLAN, hãy dùng switch managed ở mọi vị trí mà traffic của nhiều VLAN đi qua.
Tổng kết kết quả lab
| Thử nghiệm | Kết quả | Ý nghĩa |
|---|---|---|
| Ping VLAN 1 (native) qua trunk | Thành công, frame không có tag | Frame native đi qua bình thường |
| Ping VLAN 2 (tag ID = 2) | Thành công, request và reply đều còn nguyên tag | VLAN tag không bị ảnh hưởng |
| Unicast (ICMP) khi MacBook cắm vào switch unmanaged | MacBook không thấy gói ICMP | Switch học MAC, chỉ đẩy ra đúng cổng đích |
| ARP broadcast | MacBook thấy ARP của cả VLAN 1 và VLAN 2 | Broadcast bị đẩy ra mọi cổng, của mọi VLAN |
| DHCP broadcast trên VLAN 2 | MacBook bắt được gói DHCP | Cùng nguyên nhân với ARP |
Kiến thức CCNA liên quan
Bài lab này đụng tới nhiều chủ đề nằm trong đề thi CCNA 200-301. Nếu cần ôn lại, bạn có thể đọc:
- Bài 6: Nguyên lý hoạt động của Switch: học MAC, flooding và chuyển tiếp frame
- Bài 8: Giao thức ARP: vì sao ARP là broadcast
- Bài 9: Giao thức DHCP: quá trình DORA và vì sao DHCP Discover là broadcast
- Toàn tập khái niệm và kiến thức cơ bản CCNA (200-301): hệ thống lại toàn bộ kiến thức nền
Câu hỏi thường gặp
Switch unmanaged có hỗ trợ VLAN không?
Không. Switch unmanaged không cấu hình được VLAN và không hiểu VLAN tag 802.1Q. Tuy nhiên, nó chuyển tiếp frame mang tag nguyên vẹn như một frame Ethernet bình thường.
Có thể đặt switch unmanaged giữa hai thiết bị đang chạy trunk 802.1Q không?
Trong lab này, frame có tag và không có tag đều đi qua bình thường, ping cả VLAN 1 và VLAN 2 đều thành công. Lưu ý lab mới kiểm tra bằng ping thông thường, chưa test với gói tin kích thước lớn hay tình huống tạo loop, và vẫn có rủi ro bảo mật như đã phân tích ở trên.
Máy cắm vào switch unmanaged có nghe được traffic của VLAN khác không?
Với unicast mà switch đã học địa chỉ MAC thì không. Với broadcast (ARP, DHCP), unknown unicast và multicast thì có, và là traffic của mọi VLAN.
Tag 802.1Q làm frame lớn thêm bao nhiêu?
Thêm 4 byte (TPID 2 byte và TCI 2 byte). Kích thước tối đa của frame Ethernet vì thế tăng từ 1518 byte lên 1522 byte.
Vì sao frame của VLAN 1 trong lab không có tag?
Vì VLAN 1 là native VLAN trên trunk. Frame thuộc native VLAN được gửi đi không gắn tag, switch ở đầu bên kia sẽ tự gán nó vào native VLAN của cổng trunk.
Khi nào nên dùng switch unmanaged?
Khi mạng nhỏ, không cần chia VLAN và không yêu cầu cô lập traffic giữa các nhóm thiết bị, ví dụ mạng gia đình hoặc bàn lab.
Kết luận
Qua bài lab, ta rút ra hai điều. Thứ nhất, VLAN tag 802.1Q đi qua switch unmanaged nguyên vẹn, nên switch này không làm hỏng đường trunk. Thứ hai, vì switch unmanaged không có khái niệm VLAN, broadcast, unknown unicast và multicast của mọi VLAN bị đẩy ra tất cả các cổng, khiến VLAN mất khả năng cô lập traffic tại điểm đó.
Bạn muốn xem thêm tình huống nào khác, ví dụ tạo loop trên switch unmanaged hay gửi gói tin với MTU lớn? Hãy để lại bình luận bên dưới, mình sẽ làm thêm bài lab.
Muốn học VLAN, trunk, chuyển mạch, định tuyến và các kiến thức nền tảng mạng một cách bài bản? Xem Khóa học CCNA Online 200-301 của KAI NETWORKS.