- Cấu Hình Switch Nexus Cơ Bản: 5 Điểm Khác Biệt (Nền Tảng CCNP)
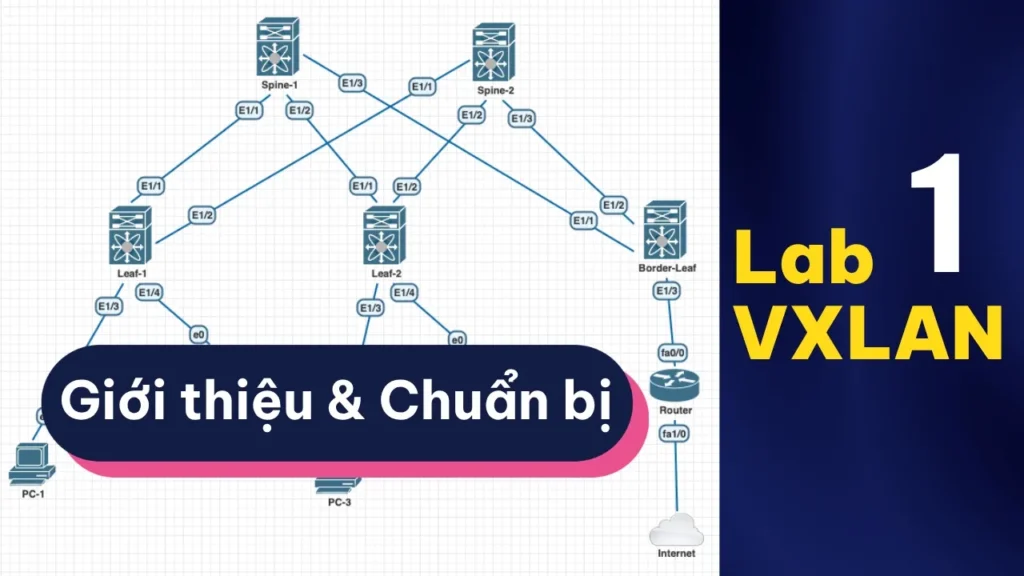
- Chuẩn Bị & Giới Thiệu Lab VXLAN EVPN | Series Lab VXLAN – Bài 1
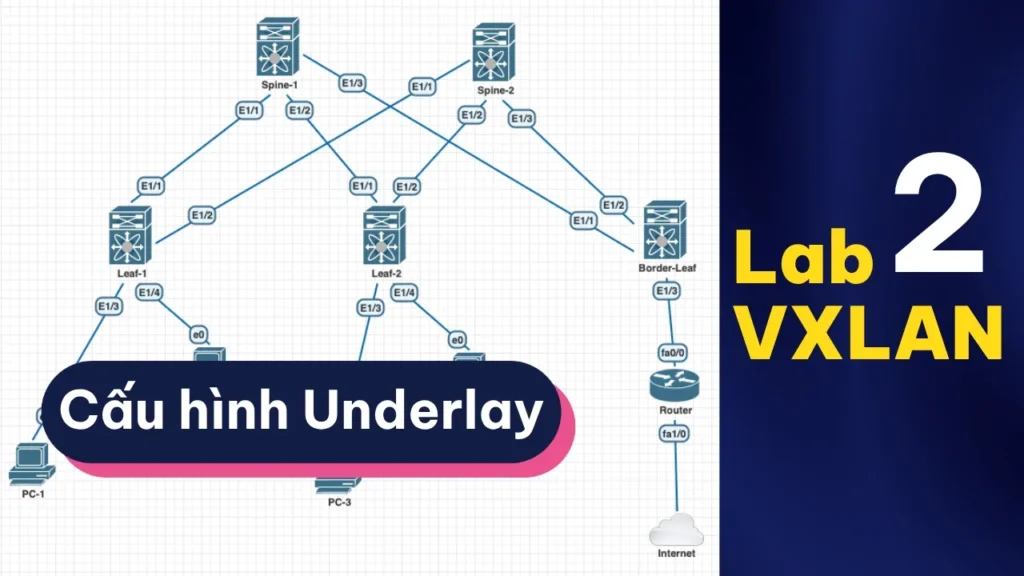
- Cấu hình Underlay | Series Lab VXLAN 2
- Cấu hình BGP EVPN (Overlay Control Plane) | Series Lab VXLAN 3
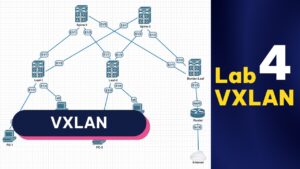
- Cấu hình VXLAN (Overlay Data Plane) | Series Lab VXLAN 4
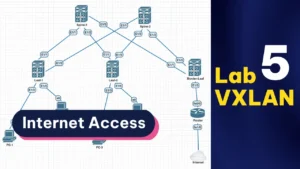
- Inter-VLAN Routing và Internet Access | Series Lab VXLAN 5
- Multicast cho BUM Traffic & Best Practices | Series Lab VXLAN 6
- Anycast Gateway | Series Lab VXLAN 7
Nếu bạn lười đọc và muốn nghe thay vì đọc, có thể xem video hướng dẫn bên dưới:
Inter-VLAN Routing và Internet Access là bài 5 trong series Lab VXLAN EVPN, thực hiện trên Cisco Nexus (GNS3) — tiếp nối bài 4 (VXLAN Data Plane) trong lộ trình CCNP ENCOR tại KAI NETWORKS. Nếu bạn muốn học bài bản từ đầu, hãy xem toàn bộ series lab VXLAN EVPN trên nền tảng LMS của KAI NETWORKS.
Cấu hình Inter-VLAN Routing trong VXLAN EVPN
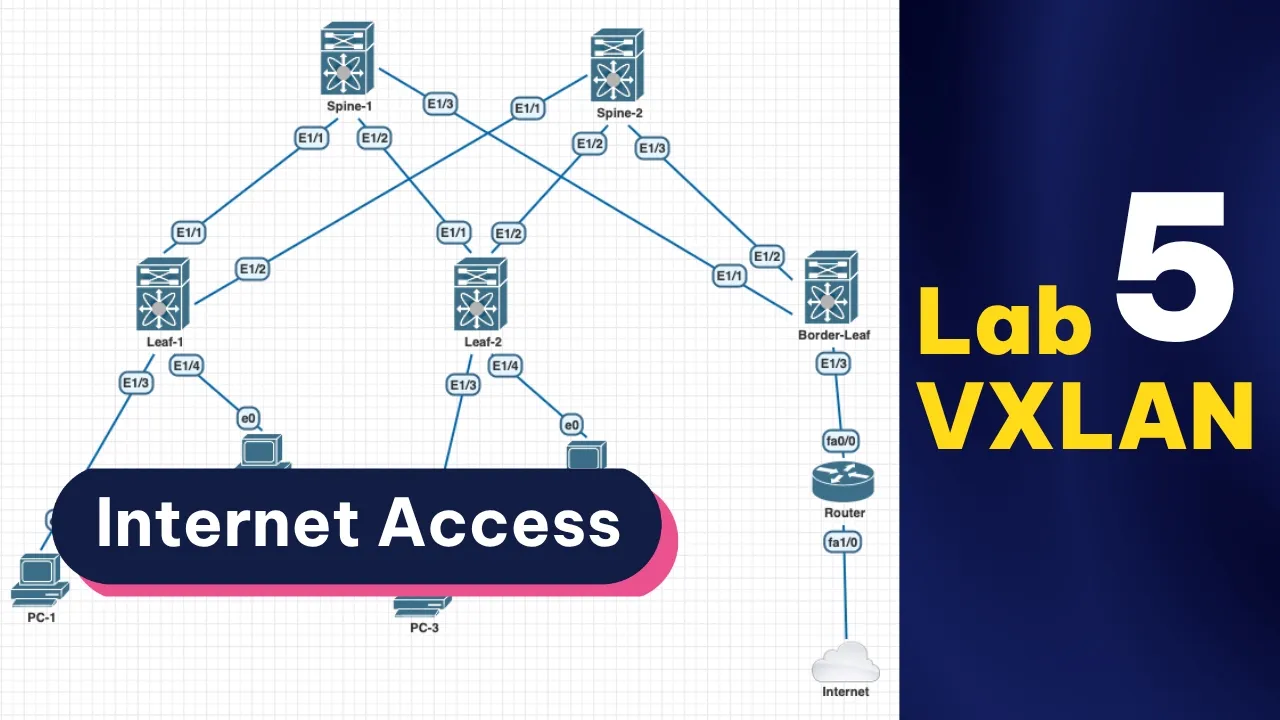
Để các client giữa các VLAN khác nhau có thể trao đổi dữ liệu với nhau, và có thể truy cập Internet, mỗi VLAN cần gateway (tương tự VLAN truyền thống). Có 2 cách: 1 gateway tập trung, hoặc anycast gateway (default gateway nằm trên các switch Leaf).
Bài lab này làm cách 1:
- 1 switch Leaf đóng vai trò cửa ngõ kết nối Internet, gọi là Border-Leaf
- 1 router C7200, vừa làm gateway cho các VLAN, vừa kết nối Internet
- C7200 kết nối phía sau Border-Leaf, qua port trunk Ethernet1/3 đã cấu hình ở bài 2
Trên C7200, cấu hình:
- Router-on-a-stick để routing giữa các VLAN
- Port WAN kết nối Internet, nhận IP bằng DHCP (hoặc PPPoE)
- Default route: với
ip address dhcprouter tự học được default route, không cần khai báo thủ công. Nếu đặt IP tĩnh cho port WAN thì phải thêmip route 0.0.0.0 0.0.0.0 <next-hop> - NAT overload ra port WAN
Ghi chú nhanh cấu hình bên dưới:
encapsulation dot1Q 10trên sub-interface — tách 1 cổng vật lý thành nhiều cổng logic theo VLAN tag, mỗi sub-interface là gateway của đúng 1 VLAN (router-on-a-stick)ip nat inside/ip nat outside— đánh dấu hướng LAN / hướng Internet để router biết chiều nào cần NATip nat inside source list 1 … overload— NAT overload = PAT, nhiều IP LAN dùng chung 1 IP WAN, phân biệt nhau bằng port
Trên các client, đặt default gateway trỏ về IP của các sub-interface trên C7200 là có thể thông các VLAN và truy cập Internet.
💡 Chưa vững nền tảng CCNA? Inter-VLAN Routing và Anycast Gateway là kiến thức nền tảng quan trọng — tham khảo khóa học CCNA/CCNP ENCOR tại KAI NETWORKS hoặc xem lịch khai giảng gần nhất.
Kiểm tra
Trên client:
Trên C7200:
Vì sao gói tin tới được gateway? PC-1 cắm ở Leaf-1, nhưng gateway 192.168.10.1 lại nằm sau Border-Leaf. Gói tin từ PC-1 đi tới gateway chính là traffic Layer 2 đi xuyên qua L2VNI 10010 đã cấu hình ở bài 4 — đây là lúc VXLAN thực sự phát huy tác dụng. Chi tiết packet flow xem ở bài 8.
Hạn chế của cách này: mọi traffic inter-VLAN đều phải vòng lên C7200 (tromboning), và C7200 là single point of failure. Bài 7 sẽ thay bằng Anycast Gateway đặt ngay trên các Leaf.
Học CCNA & CCNP ENCOR bài bản cùng KAI NETWORKS
Series Lab VXLAN EVPN này là một phần trong lộ trình đào tạo thực chiến của KAI NETWORKS, giúp bạn nắm vững cấu hình Underlay, Overlay và VXLAN EVPN trên Cisco Nexus từ cơ bản đến nâng cao.
- Khám phá toàn bộ khóa học CCNA & CCNP ENCOR: kainetworks.vn
- Học trực tiếp trên nền tảng LMS: lms.kainetworks.vn
- Xem lịch khai giảng gần nhất: lms.kainetworks.vn/lich-khai-giang